Безпекою ніхто не займався
Продукт запускали швидко: паролі лежать у спільних чатах, доступи колишніх підрядників не відкликані, а резервні копії ніхто не перевіряв.

Шукаємо вразливості в сайтах, застосунках та інфраструктурі. Першими закриваємо ризики для грошей і даних клієнтів.
Продукт запускали швидко: паролі лежать у спільних чатах, доступи колишніх підрядників не відкликані, а резервні копії ніхто не перевіряв.
Великі клієнти й партнери надсилають анкети безпеки, а предметно відповісти на питання про дані й доступи команда не може.
Серверів, сервісів і підрядників стало так багато, що ніхто не бачить повної картини доступів і точок входу.
 [ 01 ]безкоштовно · 30 хвилин
Розбираємо, де зберігаються дані, хто має доступи і що буде, якщо сервіс ляже. Результат — перелік головних ризиків. Без продажу послуг.
 [ 02 ]14 робочих днів
Перевіряємо застосунки, інфраструктуру й доступи. Отримуєте звіт із вразливостями, ранжованими за збитком для бізнесу.
 [ 03 ]залежить від обсягу
Спершу закриваємо критичні проблеми, далі решту за планом. Кожне виправлення підтверджуємо повторним тестом.
 [ 04 ]ongoing, щомісячний цикл
Стежимо за подіями безпеки, оновлюємо залежності й регулярно переглядаємо доступи в міру зростання команди.
та відповіді до них
Це різні задачі. DevOps відповідає за те, щоб система стабільно працювала й швидко оновлювалася. Кібербезпека — за те, щоб нею не скористався хтось сторонній. Практики перетинаються: доступи, секрети, оновлення. Але DevOps оптимізує швидкість релізів, а аудит безпеки навмисно шукає, де ця швидкість залишила діри. Найкраще працює, коли обидва напрямки узгоджені.
Ні. Абсолютного захисту не існує, і той, хто його обіцяє, вводить в оману. Ми знижуємо ймовірність інциденту й скорочуємо збиток, якщо він станеться: закриваємо відомі вразливості, обмежуємо доступи, налаштовуємо моніторинг і перевіряємо відновлення з резервних копій.
Ні, якщо його правильно спланувати. Тестування погоджуємо заздалегідь: що перевіряємо, в які години і на якому середовищі. Ризиковані перевірки проводимо на тестовій копії, а не на робочій системі з реальними клієнтами.
Так, і часто саме невеликим компаніям він потрібен найбільше. Більшість атак автоматизовані й шукають типові помилки, а не відомі бренди. Для невеликої компанії обсяг аудиту менший, а один витік клієнтської бази може коштувати більше, ніж уся робота із захисту.
Почнемо з безкоштовної 30-хвилинної Clarity Session.
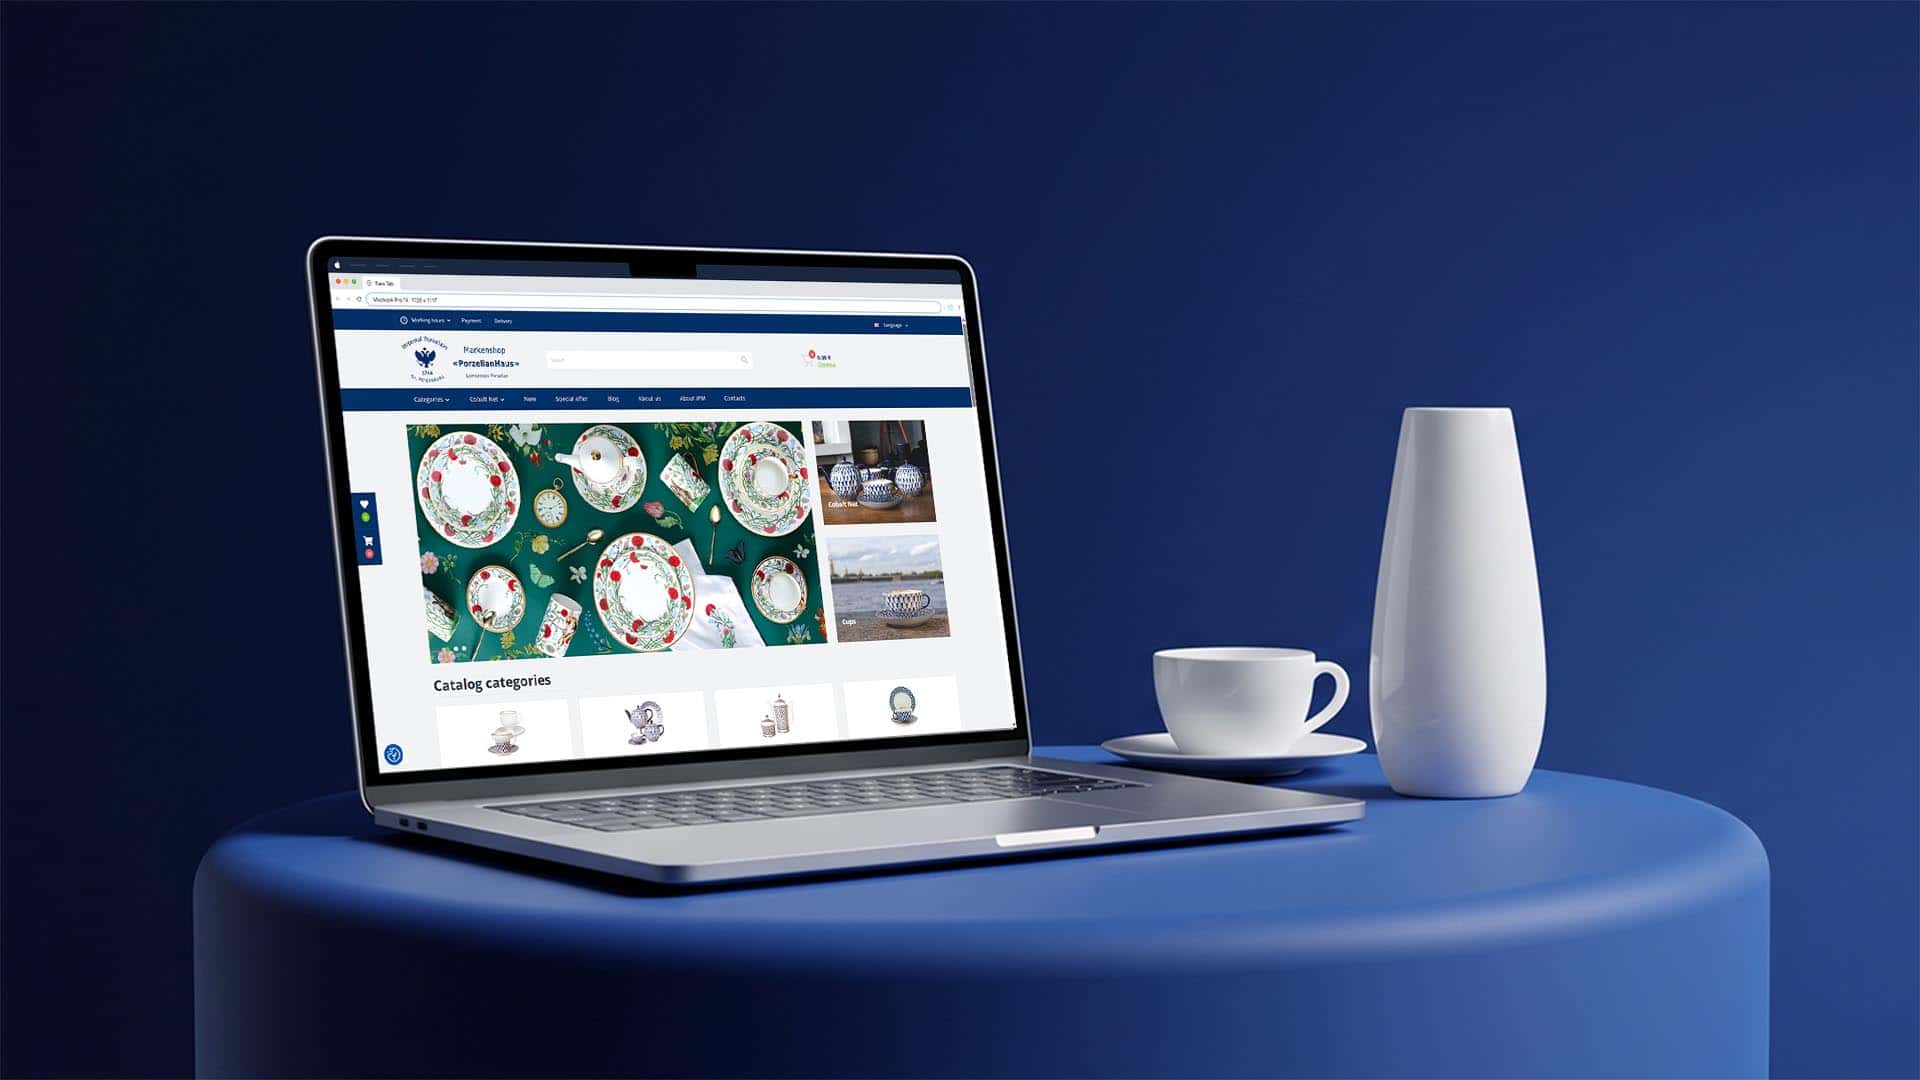 ЖОВТЕНЬ 2026E-COMMERCE / SEO
Видимість сайту в Google зросла на 600% — до 42 запитів у ТОП-3 пошукової видачі.
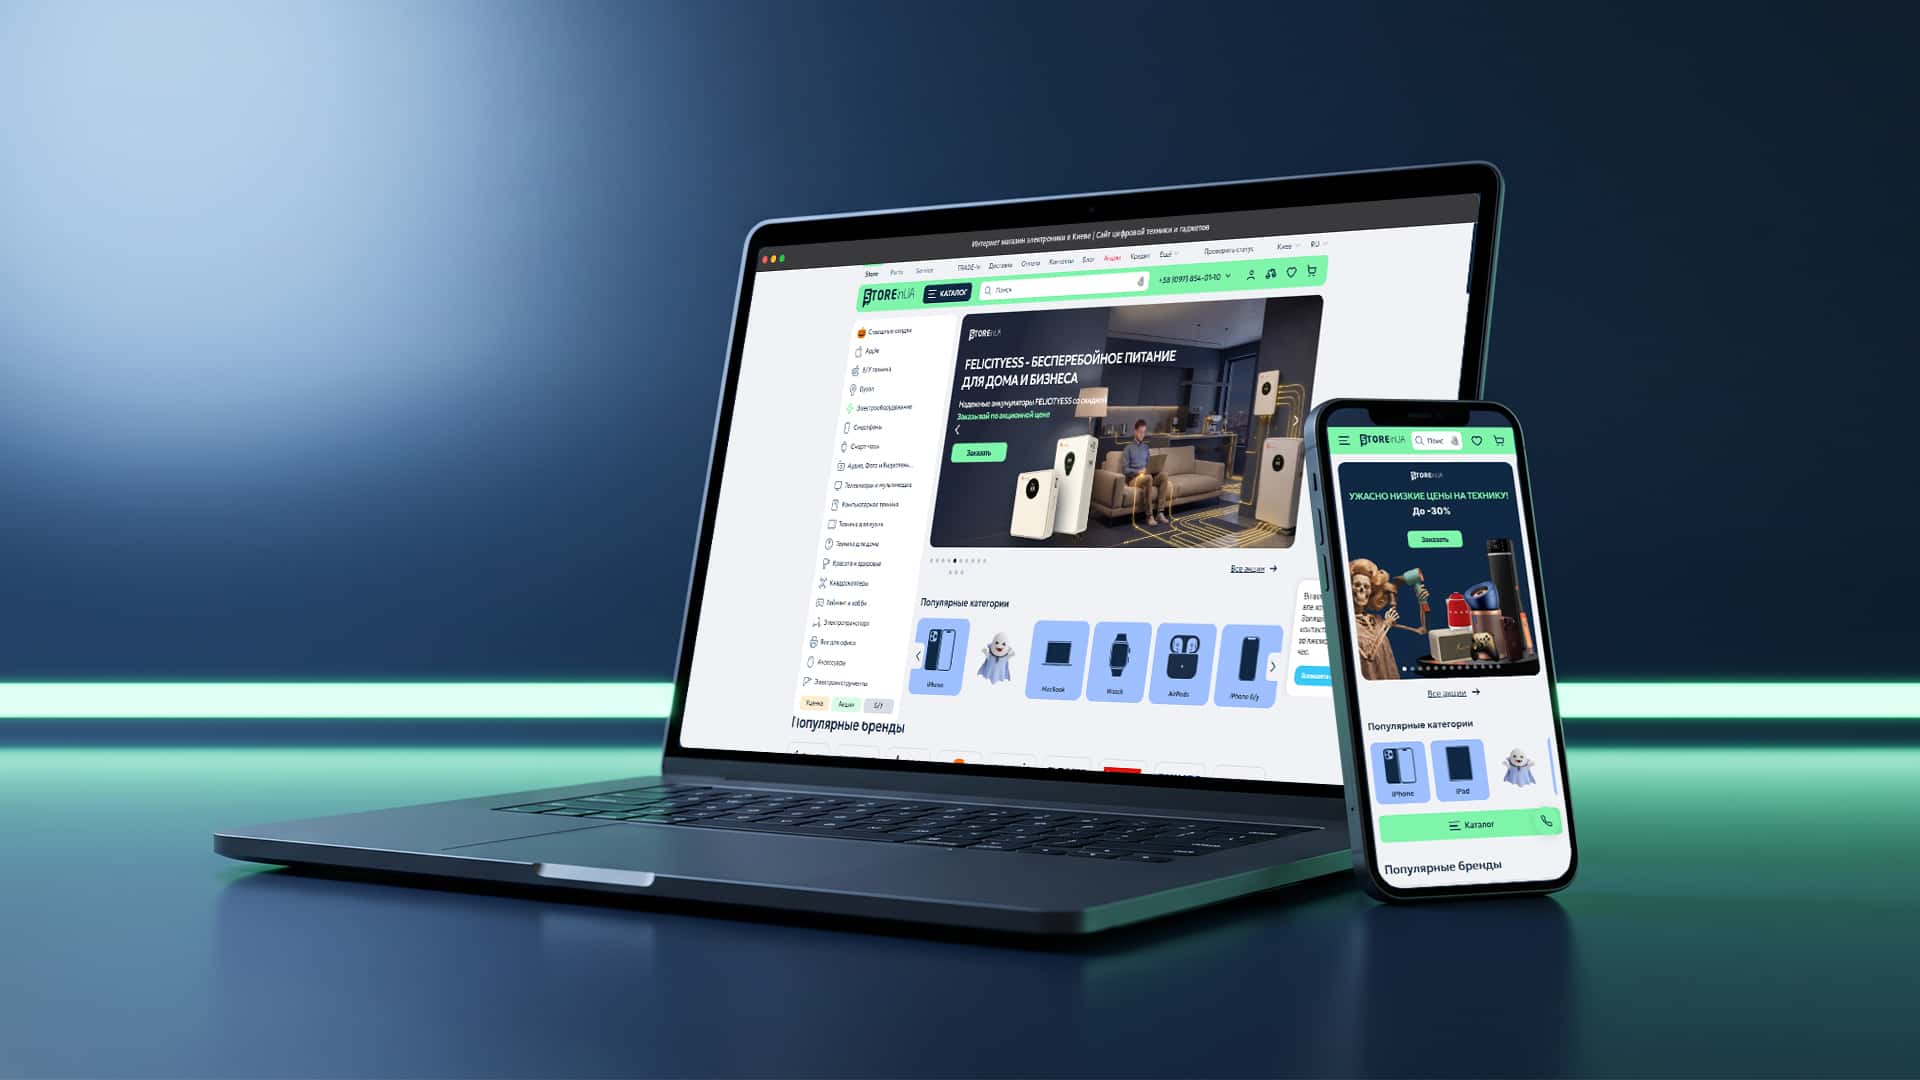 ЖОВТЕНЬ 2026E-COMMERCE / РОЗРОБКА
CR до покупки зріс із 1,4% до 3%: нова платформа для 1M+ товарів без зупинки продажів.
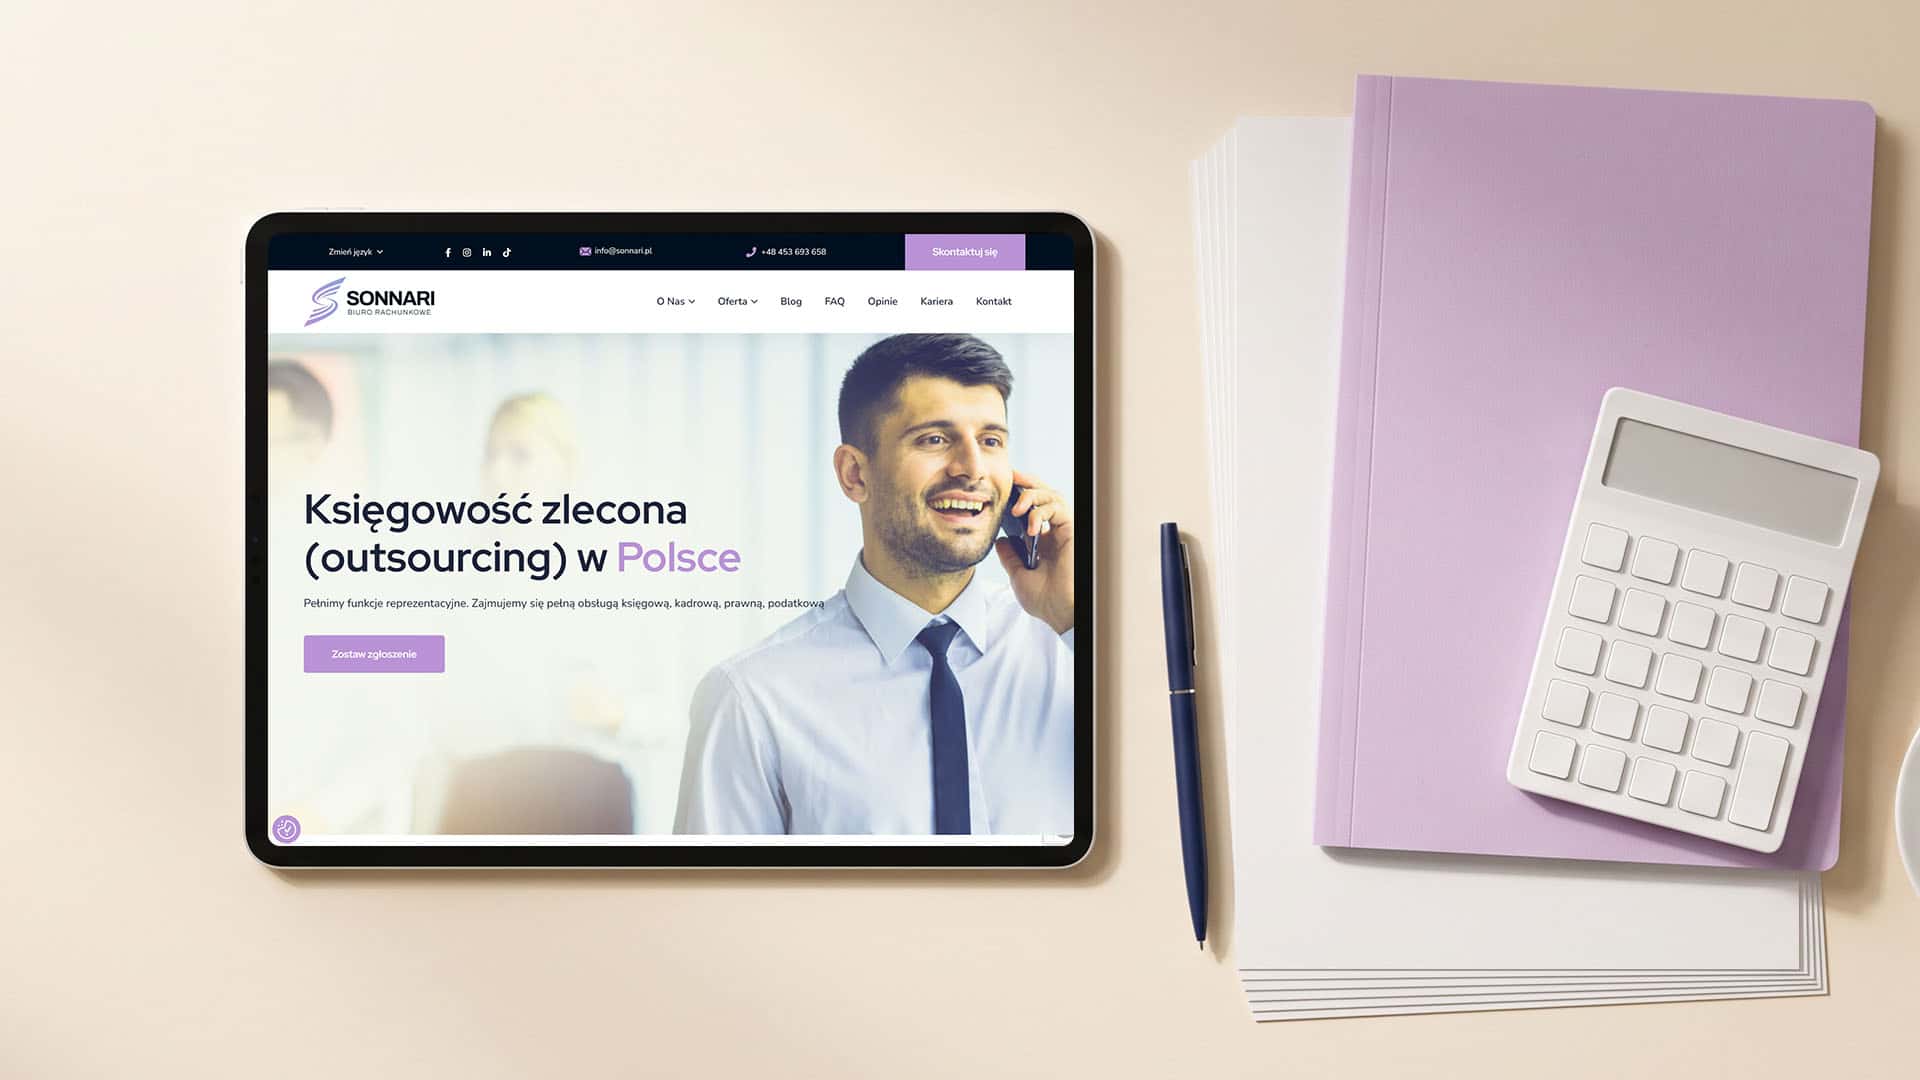 ЖОВТЕНЬ 2026ПОСЛУГИ / МАРКЕТИНГ
Відвідувачі з Google зросли з 360 до 7000 на місяць, 261 запит у ТОП-10: SEO для бухгалтерії в Польщі.
Автор: GVSPACE
Автор: Василь Горайчук
Автор: GVSPACE