Sie arbeiten mit sensiblen Daten
Das Produkt speichert personenbezogene oder Finanzdaten, der Zugriff muss streng begrenzt sein.

HashiCorp-Dienst, der Secrets zentral speichert und Zugriffe regelt. Wir wählen ihn bei vielen Systemen und Nutzern, wenn ein geleakter Schlüssel teuer wird.
Datenbankpasswörter und API-Schlüssel liegen oft offen in Konfigurationen und Chats. Vault gibt nur Berechtigten Zugriff und protokolliert jede Anfrage, so lassen sich Lecks finden und schließen.
Das Produkt speichert personenbezogene oder Finanzdaten, der Zugriff muss streng begrenzt sein.
Passwörter und Schlüssel gehen per Messenger rum, und beim Weggang eines Kollegen weiß niemand, was zu ändern ist.
Partner, Aufsicht oder interne Richtlinien verlangen Nachweise, wer wann auf welche Systeme zugegriffen hat.
Dienste holen Datenbankpasswörter und API-Schlüssel zur Laufzeit aus Vault, nicht aus Dateien im Code.
Dynamische Konten, die auf Anfrage entstehen und von selbst ablaufen.
Deployment-Pipelines holen Schlüssel aus Vault, sie liegen nicht in den Repository-Einstellungen.
Vault verschlüsselt sensible Felder, die Schlüssel verlassen den Tresor nie.
 ЖОВТЕНЬ 2026E-COMMERCE / РОЗРОБКА
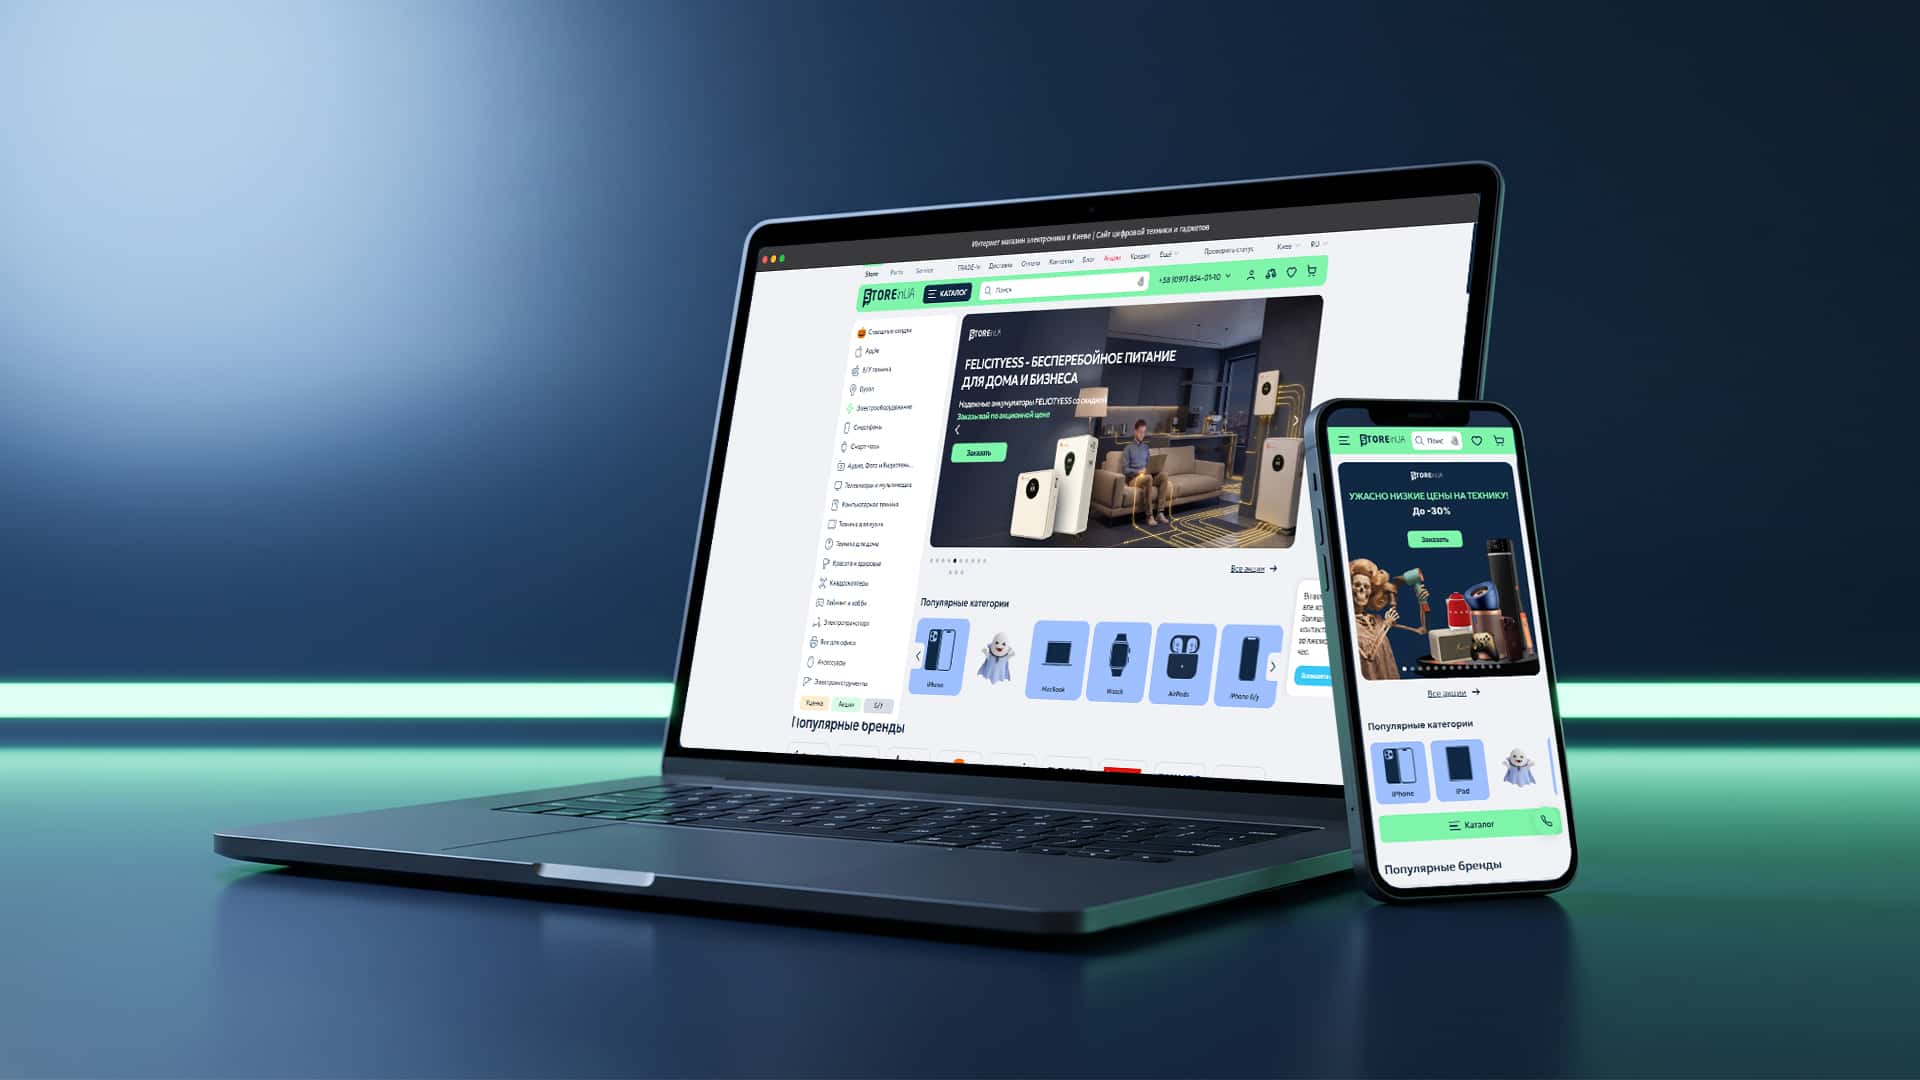
CR до покупки зріс із 1,4% до 3%: нова платформа для 1M+ товарів без зупинки продажів.
Забронюйте Clarity Session — 30-хвилинний розбір вашого маркетингу. Ви отримаєте карту вузьких місць та розуміння наступних кроків.
Спочатку ясність. Далі — кероване і системне зростання.
Команда професійно підійшла до оновлення сайту, забезпечивши якісну реалізацію проєкту без зупинки роботи магазину.
 Микола ЛучинськийДиректор роздрібу / STOREinUA
GVSPACE допомогли нам вибудувати системну присутність EdPlit Polska у соціальних мережах. Команда взяла на себе ведення Instagram, створення контенту та розвиток сторінки. Особливо ціную відповідальність, самостійність у роботі та розуміння специфіки нашого бізнесу. Результатом співпраці задоволений і можу рекомендувати команду як надійного партнера.
 Микола СмиковськийCEO / EdPlit Polska
GVSPACE запропонували свіжий і креативний підхід до комунікації GARANT, перетворивши просту ідею вигоди на яскраву рекламну кампанію, що привертає увагу та запам’ятовується.
 Олексій ДибкоCEO / Garant Money
Das hängt von Ihren Daten und der Zahl der Systeme ab. Bei wenigen Diensten ohne sensible Daten reicht der Secrets-Manager der Cloud. Vault lohnt sich bei vielen Systemen, häufigen Zugriffsänderungen oder wenn ein vollständiges Audit verlangt wird.
Secrets Manager ist bequem, wenn alles in AWS liegt. Vault arbeitet in jeder Cloud und auf eigenen Servern gleich, kann zudem temporären Zugriff ausgeben und Anwendungsdaten verschlüsseln. Daher wählen wir es für gemischte Infrastruktur.
Das hängt von der Einrichtung ab. Anwendungen erhalten dann keine neuen Secrets, deshalb betreiben wir Vault redundant und mit einem durchdachten Wiederherstellungsplan. Diese Szenarien beschreiben und testen wir vor dem Produktivstart.
HashiCorp Vault bedeutet bei GVSPACE, Zugriffe in Ordnung zu bringen: Wir holen Passwörter, API-Schlüssel und Zertifikate aus Konfigurationen und Chats in einen zentralen Speicher und richten Richtlinien, temporäre Konten und ein Audit-Protokoll ein. Wir binden Vault an Anwendungen, Datenbanken und CI/CD-Pipelines an, für Produkte mit personenbezogenen und Finanzdaten, die Sicherheitsanforderungen von Partnern erfüllen müssen.