Працюєте з чутливими даними
Продукт зберігає персональні чи фінансові дані, і доступ до них має бути суворо обмеженим.

Сервіс HashiCorp для централізованого зберігання секретів і керування доступом до них. Обираємо, коли систем і людей багато, а витік ключа коштує дорого.

Паролі до баз і ключі API часто лежать у конфігах, чатах і таблицях, де їх бачать усі. Vault видає доступ лише тим, кому він потрібен, і фіксує кожне звернення — витік легко відстежити й закрити.
Продукт зберігає персональні чи фінансові дані, і доступ до них має бути суворо обмеженим.
Паролі й ключі передаються в месенджерах, а після звільнення співробітника незрозуміло, що міняти.
Партнери, регулятор чи внутрішня політика вимагають знати, хто й коли отримував доступ до систем.
Сервіси отримують паролі до баз і ключі API з Vault під час роботи, а не з файлів у коді.
Динамічні облікові записи, які створюються на запит і самі перестають діяти.
Пайплайни розгортання беруть ключі з Vault, тож вони не зберігаються в налаштуваннях репозиторію.
Vault шифрує чутливі поля, а ключі шифрування не залишають сховища.
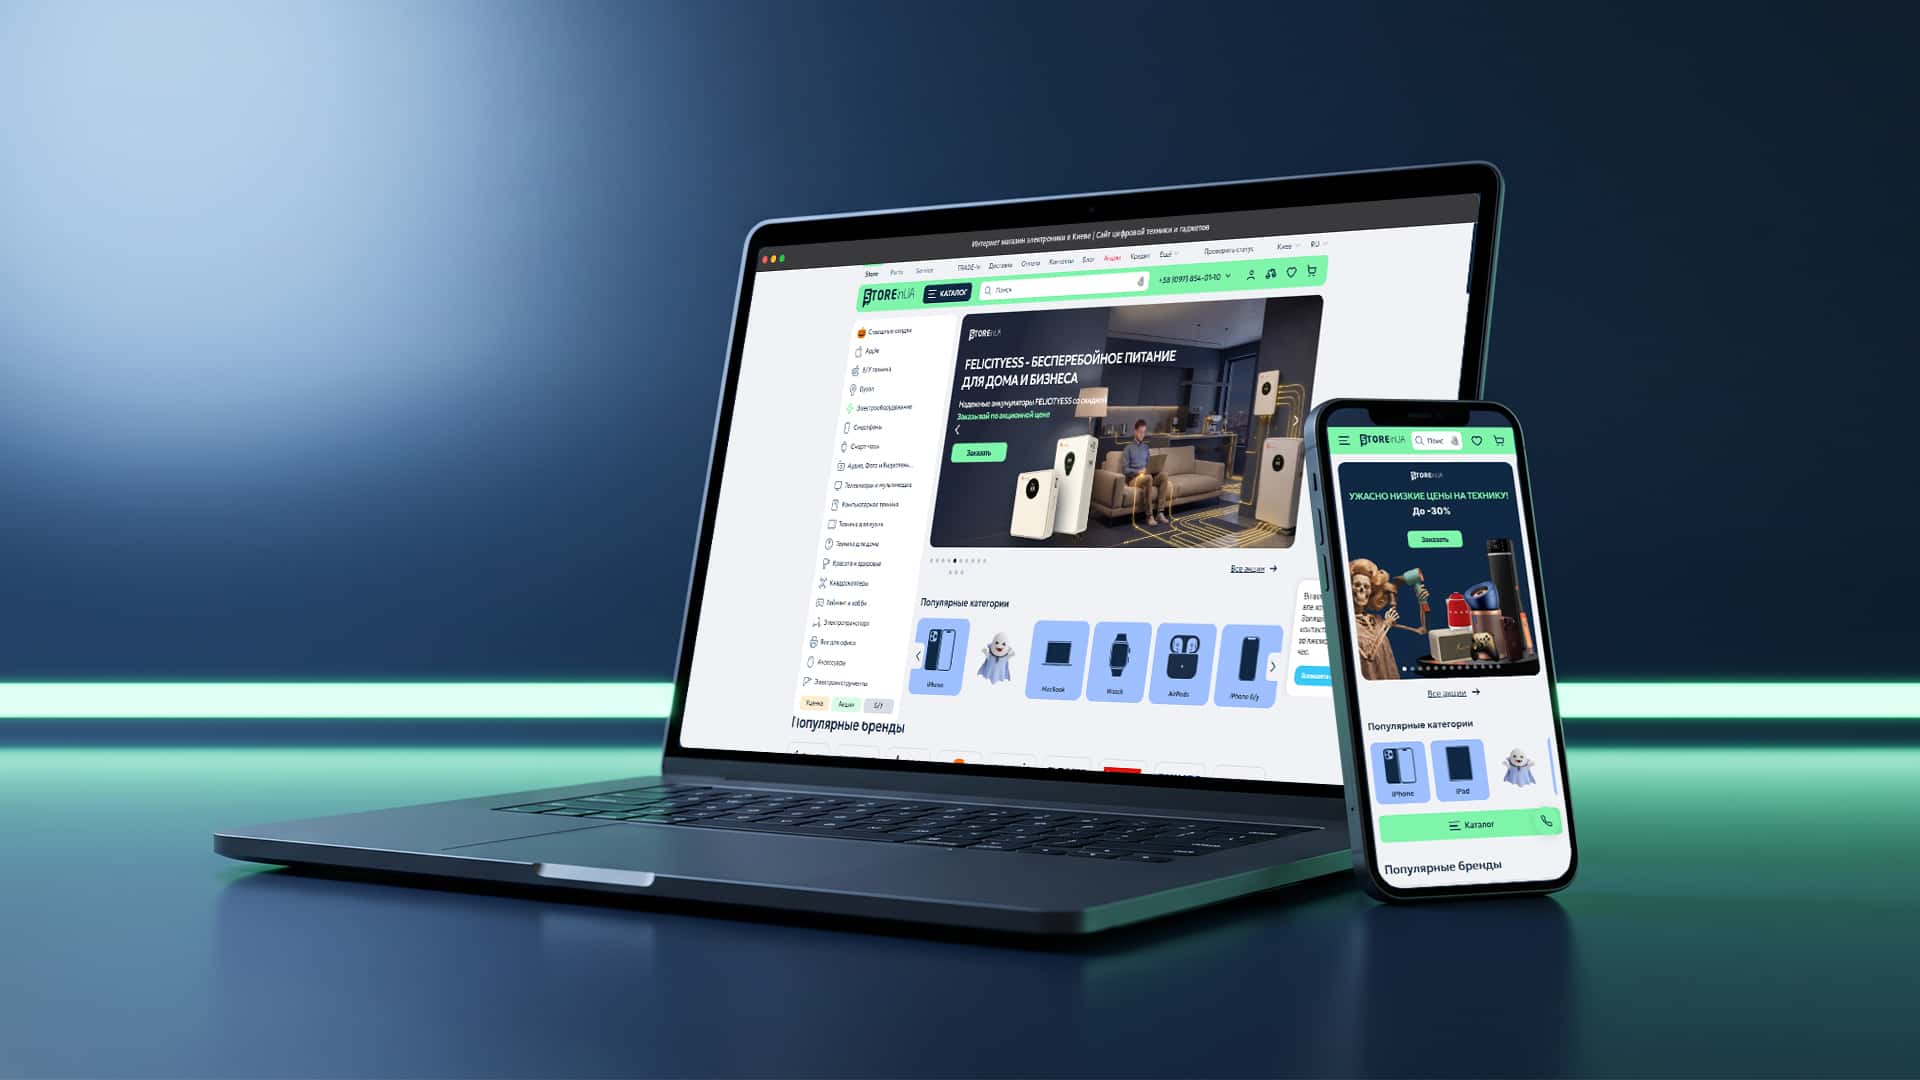 ЖОВТЕНЬ 2026E-COMMERCE / РОЗРОБКА
CR до покупки зріс із 1,4% до 3%: нова платформа для 1M+ товарів без зупинки продажів.
Забронюйте Clarity Session — 30-хвилинний розбір вашого маркетингу. Ви отримаєте карту вузьких місць та розуміння наступних кроків.
Спочатку ясність. Далі — кероване і системне зростання.
Команда професійно підійшла до оновлення сайту, забезпечивши якісну реалізацію проєкту без зупинки роботи магазину.
 Микола ЛучинськийДиректор роздрібу / STOREinUA
Залежить від даних і кількості систем. Якщо сервісів кілька, а чутливої інформації немає, вистачить вбудованого менеджера секретів хмари. Vault виправданий, коли систем багато, доступи часто змінюються або потрібен повний аудит.
Secrets Manager зручний, якщо все живе в AWS. Vault працює однаково в будь-якій хмарі й на власних серверах, а також вміє видавати тимчасові доступи й шифрувати дані застосунку, тому його обираємо для змішаної інфраструктури.
Застосунки не зможуть отримати нові секрети, тому Vault розгортаємо з резервуванням і продуманою процедурою відновлення. Ці сценарії описуємо й перевіряємо ще до запуску в робочому середовищі.
Налаштування HashiCorp Vault у GVSPACE — це наведення порядку в доступах: переносимо паролі, ключі API й сертифікати з конфігів і чатів у централізоване сховище, налаштовуємо політики, тимчасові облікові записи й журнал аудиту. Інтегруємо Vault із застосунками, базами даних і CI/CD-пайплайнами для продуктів, які працюють із персональними та фінансовими даними й мають відповідати вимогам безпеки партнерів.