Інфраструктура залежить від однієї людини
Налаштування робилися вручну, документації немає, і відхід адміністратора — ризик для бізнесу.

Інструмент HashiCorp для опису серверів, баз даних і мереж у конфігураційних файлах. Обираємо, коли інфраструктура росте і ручні налаштування стають ризиком.
Інфраструктура, зібрана вручну в консолі, тримається в голові одного адміністратора. Terraform перетворює її на код, який видно й можна перевірити — перед кожною зміною є план того, що саме зміниться.
Налаштування робилися вручну, документації немає, і відхід адміністратора — ризик для бізнесу.
Тестове й робоче середовища мають збігатися, щоб помилки ловилися до релізу, а не в продакшені.
Ту саму інфраструктуру треба розгорнути ще раз в іншому регіоні чи для нового продукту.
Опис мереж, серверів, баз даних і прав доступу в модулях Terraform.
Однакові конфігурації для dev, staging і production з різними параметрами.
Імпорт наявних ресурсів у Terraform, щоб узяти їх під контроль без перезапуску.
План змін перевіряється в пул-реквесті й застосовується після погодження.
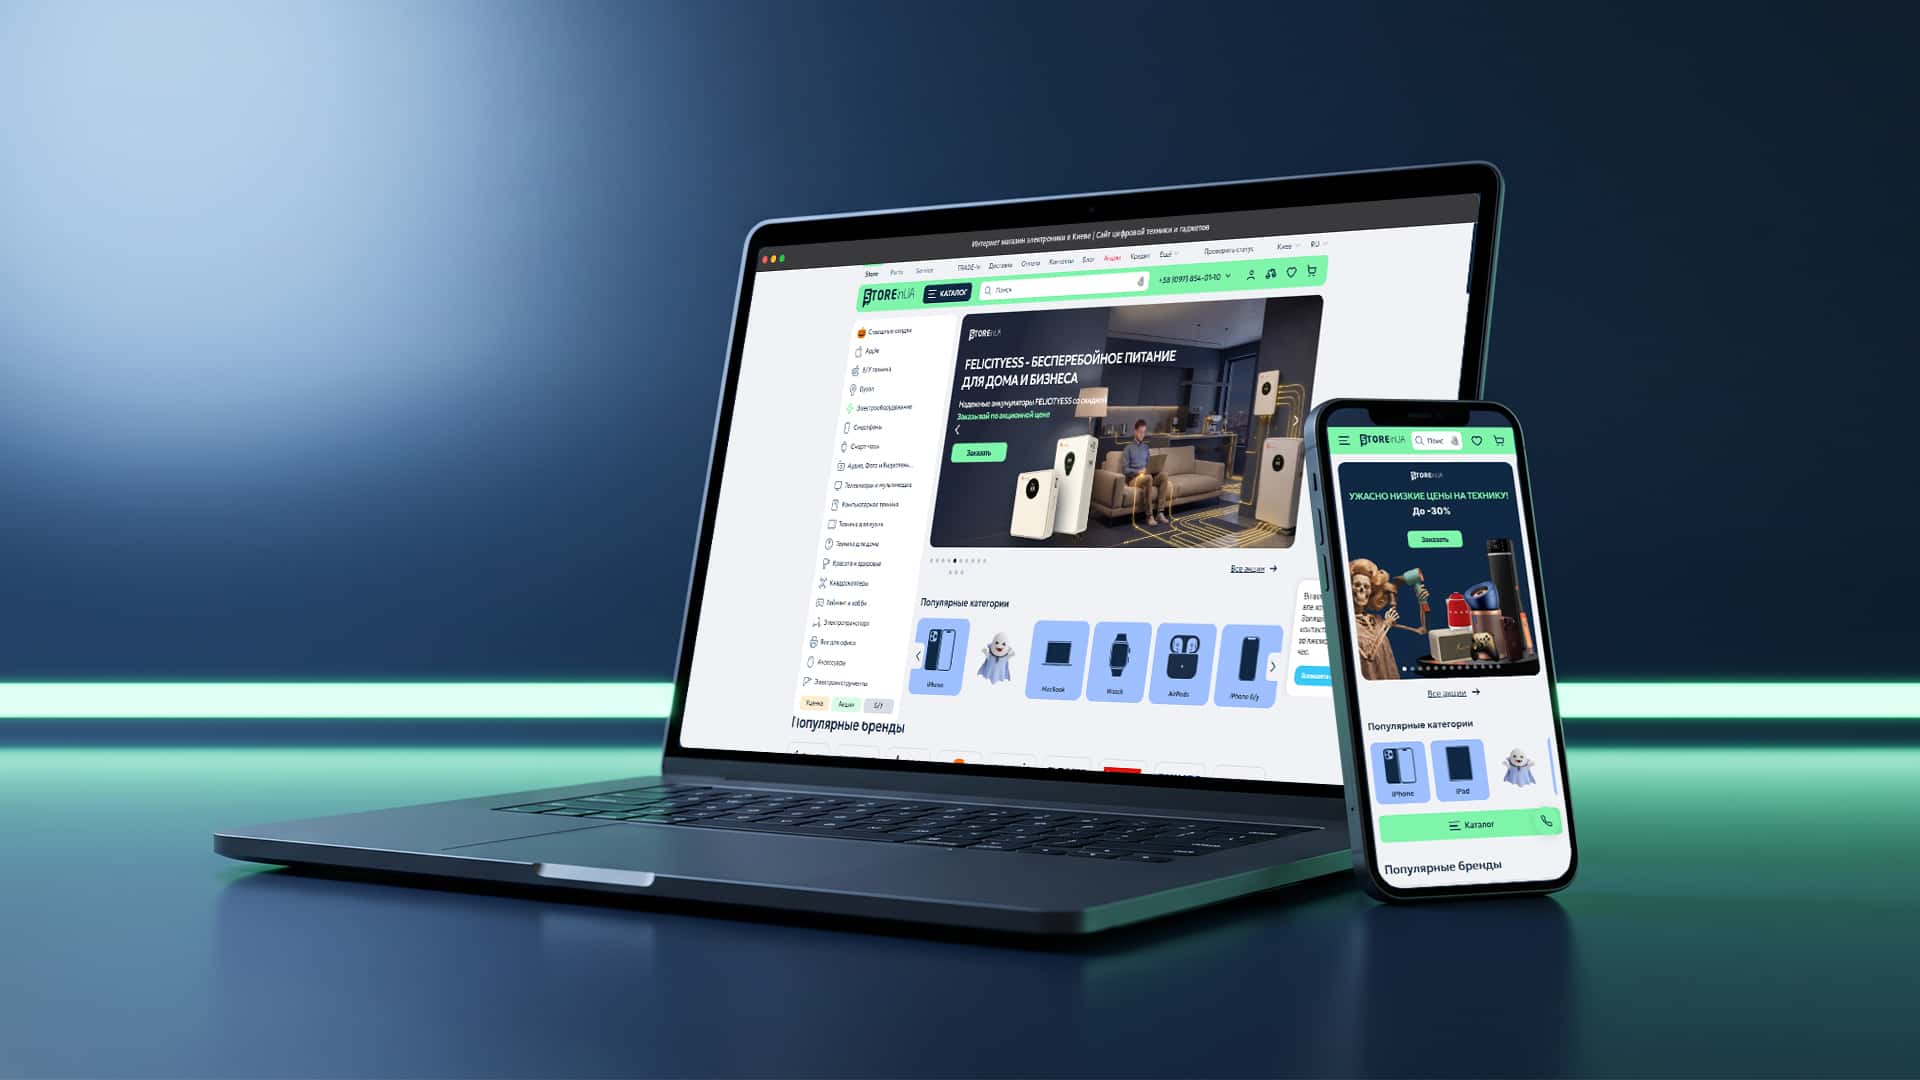 ЖОВТЕНЬ 2026E-COMMERCE / РОЗРОБКА
CR до покупки зріс із 1,4% до 3%: нова платформа для 1M+ товарів без зупинки продажів.
Забронюйте Clarity Session — 30-хвилинний розбір вашого маркетингу. Ви отримаєте карту вузьких місць та розуміння наступних кроків.
Спочатку ясність. Далі — кероване і системне зростання.
Команда професійно підійшла до оновлення сайту, забезпечивши якісну реалізацію проєкту без зупинки роботи магазину.
 Микола ЛучинськийДиректор роздрібу / STOREinUA
Щоб вона не зламалася тоді, коли щось зміниться. Код показує, з чого складається система, дозволяє відновити її після збою й передати іншій команді без усних інструкцій.
CloudFormation працює лише з AWS. Terraform підтримує AWS, Google Cloud, Azure і десятки інших сервісів одним підходом, тож якщо частина інфраструктури живе поза AWS, керувати всім зручніше в одному місці.
Так. Наявні ресурси імпортуємо в конфігурацію поетапно, починаючи з найкритичніших, без перезапуску робочих сервісів. Обсяг робіт залежить від того, скільки ресурсів створено вручну.
Terraform у GVSPACE — основа для керованої хмарної інфраструктури: мережі, сервери, бази даних і доступи описуємо кодом, зберігаємо в репозиторії й змінюємо через план, який команда перевіряє до застосування. Налаштовуємо Terraform для проєктів в AWS і Google Cloud, переносимо ручні конфігурації в код і вбудовуємо зміни в CI/CD, щоб інфраструктура росла разом із продуктом без прихованих ризиків.